iOS 27.2.1 corrige falhas graves no Bluetooth e iMessage
A Apple lançou o iOS 27.2.1 com correções de segurança para falhas no Bluetooth, AirPlay e iMessage que poderiam expor conversas e dados pessoais.

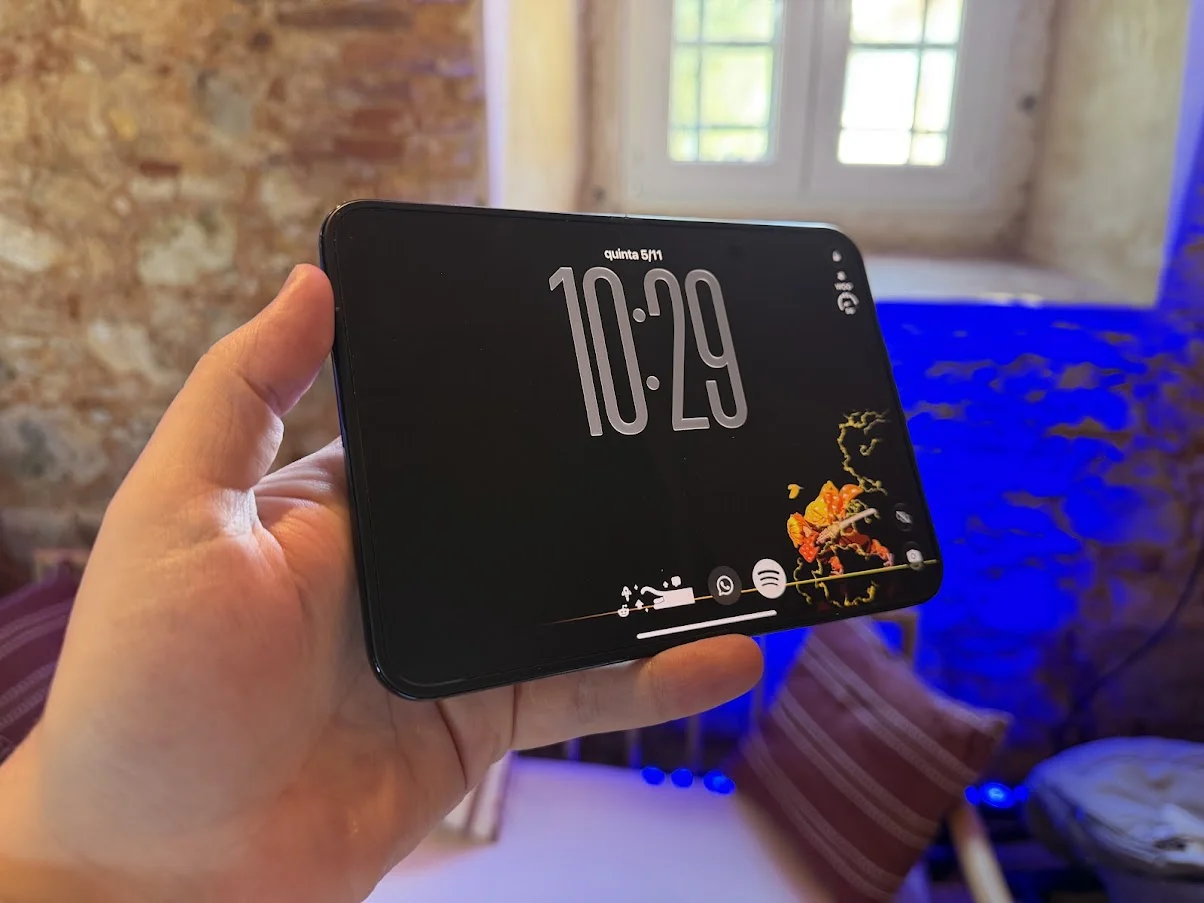
iOS 27.2.1 corrige falhas que permitiam aceder a conversas do iMessage e emparelhar dispositivos por Bluetooth. A Apple disponibilizou o iOS 27.2.1, uma atualização que, apesar de não trazer novas funcionalidades ou alterações visíveis para os utilizadores, merece especial atenção por incluir várias correções de segurança. Entre os problemas resolvidos encontram-se vulnerabilidades que poderiam permitir a atacantes aceder a conversas de grupo do iMessage e emparelhar dispositivos Bluetooth com um iPhone sem qualquer intervenção do utilizador.
A atualização chegou esta segunda-feira, cerca de duas semanas depois do lançamento do iOS 27.2. Trata-se de uma versão intermédia focada essencialmente na segurança, com correções que abrangem diferentes componentes do sistema operativo, incluindo Bluetooth, AirPlay, iMessage e App Intents.
Falhas no Bluetooth permitiam emparelhamentos sem autorização
Uma das áreas que recebeu maior atenção foi o CoreUtils, componente do sistema responsável por determinadas funcionalidades de comunicação e emparelhamento.
Segundo a informação divulgada pela Apple, foram corrigidas vulnerabilidades que permitiam a dispositivos Bluetooth maliciosos contornar o limite de tentativas de introdução do código de emparelhamento. O problema era particularmente preocupante porque poderia ser explorado sem qualquer interação do utilizador.
Para resolver estas falhas, a empresa introduziu verificações adicionais e melhorias na gestão do estado do sistema, dificultando a exploração deste tipo de vulnerabilidade.
A atualização também corrige um problema semelhante relacionado com o AirPlay. Neste caso, um atacante poderia contornar o limite de tentativas do código de emparelhamento, abrindo caminho a acessos não autorizados.
Outra vulnerabilidade corrigida estava relacionada com um problema conhecido como use-after-free, que poderia permitir a corrupção da memória de um processo. A Apple resolveu a situação através de melhorias na gestão de memória.
iMessage também recebe correções importantes
As conversas do iMessage estão entre os principais alvos das correções incluídas no iOS 27.2.1.
A Apple resolveu duas vulnerabilidades que poderiam permitir a atacantes entrar em conversas de grupo sem autorização. Mais preocupante ainda, uma dessas falhas poderia permitir a leitura de mensagens enviadas antes da entrada do atacante no grupo.
Ou seja, não estava apenas em causa a possibilidade de alguém conseguir integrar uma conversa privada, mas também de aceder a conteúdo que já tinha sido partilhado anteriormente pelos participantes.
Para corrigir os problemas, a Apple removeu código vulnerável e resolveu uma falha no sistema de autorização. São alterações que procuram reforçar o controlo sobre quem pode participar nas conversas e consultar as respetivas mensagens.
Aplicações também recebem uma correção de segurança
O iOS 27.2.1 inclui ainda uma correção relacionada com o App Intents, um sistema que permite às aplicações interagir com funcionalidades do iOS e disponibilizar determinadas ações ao utilizador.
Neste caso, uma falha no mecanismo de autorização poderia permitir que aplicações acedessem a informação sensível. A Apple resolveu o problema através de melhorias na gestão do estado e nos mecanismos de controlo de acesso.
Por fim, foi também corrigida uma vulnerabilidade relacionada com a biblioteca Brotli, utilizada na compressão de dados. A falha poderia provocar corrupção de memória através de uma escrita fora dos limites permitidos. A solução passou por reforçar a validação dos dados recebidos.
Atualização deve ser instalada por todos os utilizadores
Embora não seja uma atualização particularmente extensa quando comparada com o iOS 27.2, que incluiu mais de 130 correções de segurança, a versão 27.2.1 resolve problemas que não devem ser ignorados.
A Apple recomenda que os utilizadores mantenham os seus equipamentos atualizados, sobretudo quando estão em causa vulnerabilidades que podem comprometer a privacidade, a segurança das comunicações e o acesso a dados pessoais.
Para instalar o iOS 27.2.1, basta aceder a Definições, Geral e Atualização de software e verificar se a nova versão está disponível para o iPhone.
Não existem novidades visuais ou funcionalidades adicionais a destacar, mas esta é precisamente uma daquelas atualizações que vale a pena instalar. Afinal, a segurança de um smartphone não depende apenas das funcionalidades que utilizamos diariamente, mas também da capacidade do sistema para impedir acessos que nunca deveriam acontecer.
🔥 Mais Lidos no CtrlShift